Panoramica sulla sicurezza di Studio
Introduzione
Questo documento fornisce chiarimenti sulle domande che riceviamo dagli utenti di Studio di Bluebeam in merito alla sicurezza dei documenti e del sistema, al controllo degli accessi e alle conseguenze di un guasto dell'infrastruttura.
Accessing Bluebeam Studio
In order to participate in Sessioni Studio and Projects, gli utenti must enter a username and password associated with your Bluebeam ID (BBID). To learn how to create a BBID, visit this article.
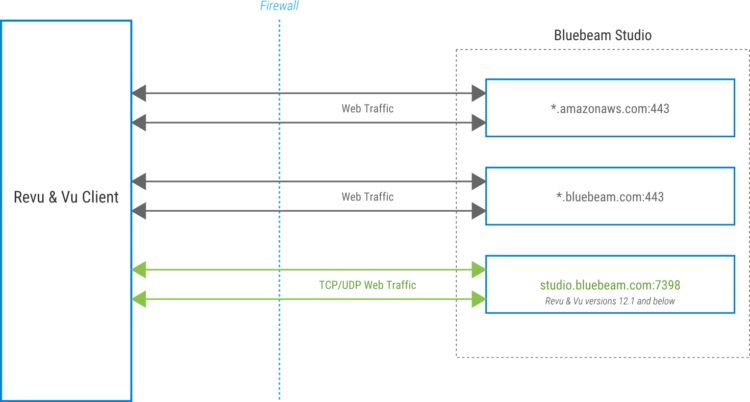
Le connessioni al server Studio vengono avviate dai client Revu, ma il sistema non invia richieste di connessione in entrata al client. La comunicazione principale e la trasmissione di file, marcature e altri dati avanzati utilizzano il protocollo HTTPS, mentre la crittografia e l'autenticazione utilizzano il protocollo Transport Layer Security (TLS).
Requisiti del firewall
Consulta Aggiungi le soluzioni Bluebeam alla whitelist in base a domini o indirizzi IP per conoscere i domini e le porte utilizzati da Revu, Studio e Bluebeam su web e dispositivi mobili. Se si accede solo a un'area specifica, consenti solo i domini necessari per quell'area e i servizi globali richiesti.
Domini e-mail relativi a Studio
Utilizziamo i seguenti domini per comunicare con gli utenti finali per informazioni relative a supporto, licenze e Studio. L'inserimento di questi domini nella whitelist potrebbe essere necessario per garantire la riuscita della trasmissione delle e-mail:
Ambiente USA:
@bluebeam.com
@bluebeamops.com
@bluebeam-support.com
CA Ambiente:
@bluebeam.ca
Ambiente nel Regno Unito:
@bluebeamstudio.co.uk
Ambiente AUS:
@bluebeamstudio.com.au
DE Ambiente:
@bluebeamstudio.de
Ambiente SE:
@bluebeamstudio.se
Autenticazione dell'utente finale e controllo degli accessi
Per l'autenticazione sicura degli utenti finali e il controllo degli accessi sono stati implementati i seguenti protocolli:
Requisiti del certificato
Le connessioni agli ambienti Studio, come studio.bluebeam.it, vengono crittografati utilizzando un certificato SSL basato su PKI (Public Key Infrastructure), rilasciato dalla Certificate Authority di Amazon Web Services (AWS CA).
È possibile visualizzare il certificato visitando https://studio.bluebeam.com e cliccando sull'icona del lucchetto, situata all'inizio dell'URL nella barra degli indirizzi.
Requisiti e archiviazione della password
Tutte le password devono essere composte da un numero compreso tra 8 e 32 caratteri, con almeno una lettera maiuscola, una lettera minuscola, un numero e un carattere speciale, ad esempio !@#$%^&*.
Le password vengono sottoposte a hashing prima di essere memorizzate, utilizzando un algoritmo di hashing sicuro e unidirezionale con salt.
Inoltre, un algoritmo blocca gli account per un intervallo di 5 minuti dopo 5 tentativi di accesso consecutivi effettuati utilizzando una password errata. Gli errori di accesso vengono registrati e il nostro team operativo viene avvisato se la quantità Innalzamento sopra un livello preimpostato.
Sicurezza dei dati e del sistema
Le misure descritte di seguito sono state implementate per affrontare i problemi di sicurezza dei dati e del sistema.
Infrastruttura e archiviazione dati

Bluebeam Studio è ospitato su Amazon Elastic Compute Nuvola(EC2) gestito da Amazon Web Services (AWS).
L'infrastruttura di Studio è composta da server di applicazioni che servono i client di Revu su Windows, macOS e iOS, oltre a un sistema di elaborazione di backend e a un livello dati.
I file e i dati di Studio vengono memorizzati in S3 e database relazionali. I documenti effettivi di Progetto e Sessione risiedono sui server di Amazon Simple Storage Service (Amazon S3).
Bluebeam Studio dispone di più ambienti isolati per le problematiche di residenza dei dati situati nelle seguenti aree:
-
Stati Uniti
-
Canada
-
Regno Unito
-
Germania
-
Australia
-
Svezia
L'infrastruttura di database e i bucket S3 contenenti i dati dei clienti non sono condivisi tra i vari ambienti. È possibile accedere a tutti gli ambienti di Bluebeam Studio da qualsiasi parte del mondo.
Gli SLA per Amazon EC2 e Amazon S3 sono disponibili nelle seguenti posizioni:
Protezione dei dati
Oltre alla crittografia di tutti i backup del server e dei dischi rigidi degli sviluppatori, tutti i documenti vengono crittografati automaticamente quando vengono caricati in una sessione Studio o in un Progetto utilizzando Revu, come descritto di seguito.
Crittografia
La crittografia viene eseguita utilizzando un ID chiave AWS Key Management Service (KMS) .
Tutti i dati sono crittografati a riposo (crittografia AES-256) e in transito. Il trasferimento dei dati è crittografato in transito tramite TLS1.2* tra il client di Revu e Amazon S3. Nell'ambiente server, i file vengono crittografati nel servizio S3 di Amazon. I backup del database vengono archiviati su volumi crittografati.
Sicurezza del sistema
Abbiamo garantito che tutti gli ambienti funzionino allo stesso modo e siano soggetti alle stesse policy e restrizioni di rete, creandoli con un "modello" convalidato e testato. Una volta implementata, vengono implementati i seguenti passaggi e criteri per garantire ulteriore sicurezza e coerenza nell'intera infrastruttura:
Accesso amministratore controllato
Solo un gruppo selezionato di ingegneri dispone di diritti amministrativi all'interno dell'infrastruttura di Bluebeam Studio e l'accesso alla console di gestione è controllato tramite l'autenticazione a più fattori (MFA).
Controllo delle modifiche
Tutte le modifiche e i miglioramenti del sistema sono documentati e devono essere sottoposti a test e approvazione da parte dei nostri team DevOps e Sicurezza, prima di essere implementati nell'ambiente di produzione.
Registrazione
I registri di sicurezza delle applicazioni e dei sistemi vengono conservati per un massimo di 30 giorni.
Valutazione della vulnerabilità e bonifica
Abbiamo implementato un processo completo di valutazione delle vulnerabilità e di correzione per affrontare qualsiasi problema di sicurezza che potrebbe presentarsi. Queste misure includono la protezione antivirus su tutti i server, una politica proattiva di patching del sistema e il monitoraggio dell'integrità dei file (che rileva modifiche non autorizzate ai sistemi).
Le applicazioni con un componente Web vengono scansionate prima e dopo la distribuzione nell'ambiente di produzione.
Tutti i sistemi di produzione vengono sottoposti a scansione periodica per individuare eventuali vulnerabilità dell'infrastruttura e vengono aggiornati di conseguenza.
Inventario delle attività autorizzate
Tutte le aggiunte e le modifiche alle risorse di produzione sono riservate al team DevOps e seguono le procedure di controllo delle modifiche. Il team DevOps sfrutta gli strumenti AWS per gestire l'inventario delle risorse.
Monitoraggio delle infrastrutture e dei sistemi
Per garantire uno stato di funzionamento stabile, è in atto un sistema completo di monitoraggio e allerta per quanto segue:
- Infrastruttura del server: CPU, memoria, spazio su disco e tempo di attività.
- Applicazioni: errori, degrado delle prestazioni e tempi di attività.
- Prestazioni di rete: utilizzo e larghezza di banda, tempo di risposta del server, velocità di elaborazione e richieste web.
Manutenzione del sistema
Le attività di manutenzione regolare e la manutenzione di emergenza vengono eseguite in conformità con il nostro processo di controllo delle modifiche stabilito.
Ripristino di emergenza (DR)
La strategia di disaster recovery (DR) di Bluebeam Studio si basa sull'utilizzo di più zone di disponibilità AWS. Questa strategia è incentrata sulla disponibilità elevata e su un sistema distribuito per ridurre al minimo il rischio associato a interruzioni e disastri.
Per gestire lo sfortunato evento di un guasto infrastrutturale, abbiamo predisposto le seguenti misure di emergenza:
Ridondanza delle infrastrutture
È prevista una ridondanza completa per tutti i server delle applicazioni Studio. Se un server primario non funziona, tutto il traffico verrà reindirizzato automaticamente a un server secondario.
I server delle applicazioni vengono eseguiti in un cluster dietro un bilanciatore del carico. Studio Database uses "AlwaysOn" to provide HA. La ridondanza DNS è fornita da AWS Route53.
Inoltre, l'infrastruttura di Bluebeam Studio è distribuita su più zone di disponibilità (AZ) in un'architettura multi-AZ all'interno dell'Area AWS.
Protocollo di backup
Ogni giorno vengono eseguiti backup completi dei database. I file di backup vengono archiviati lontano dai server di produzione e la loro integrità viene regolarmente verificata.
I file PDF vengono archiviati in AWS S3, che garantisce un'archiviazione altamente durevole e il controllo delle versioni dei file.
Bluebeam non conserva un numero infinito di backup con tutti gli stati precedenti del database rappresentati. In generale, il backup contiene solo le ultime 24 ore.
SOC2
Conformità SOC2
Il Bluebeam System and Organization Controls Report (SOC) è un rapporto di esame indipendente di terze parti che dimostra come Bluebeam raggiunga i principali controlli e obiettivi di conformità. Bluebeam viene sottoposta ogni anno a un audit SOC 2 effettuato da un valutatore esterno e indipendente di terze parti per verificare l'implementazione e l'efficacia dei nostri controlli di sicurezza. Il nostro rapporto analizza i criteri SOC 2 Trust Services relativi a sicurezza e disponibilità.
Se desideri richiedere una copia del report, contatta il tuo rappresentante Bluebeam per maggiori informazioni. Se non hai un referente Bluebeam, contattaci per ricevere ulteriore assistenza.