Beveiligingsoverzicht van Bluebeam Studio
Van toepassing op:
- Revu 21
Dit document behandelt vragen die we ontvangen van gebruikers van Bluebeam Studio over document- en systeembeveiliging, toegangsbeheer en herstel na calamiteiten.
Toegang tot Studio
Als u wilt deelnemen aan Studio-sessies en Projecten, moet u uw Bluebeam ID (BBID) en wachtwoord invoeren. Lees dit artikel voor informatie over het maken van een BBID.
Studio -serververbindingen worden gestart door Revu -clients, maar het systeem stuurt geen inkomende verbindingsverzoeken terug naar de client. De primaire communicatie en overdracht van bestanden, Markeringen en andere uitgebreide gegevens maakt gebruik van het HTTPS-protocol, terwijl voor versleuteling en verificatie het Transport Layer Beveiliging-protocol (TLS) wordt gebruikt.
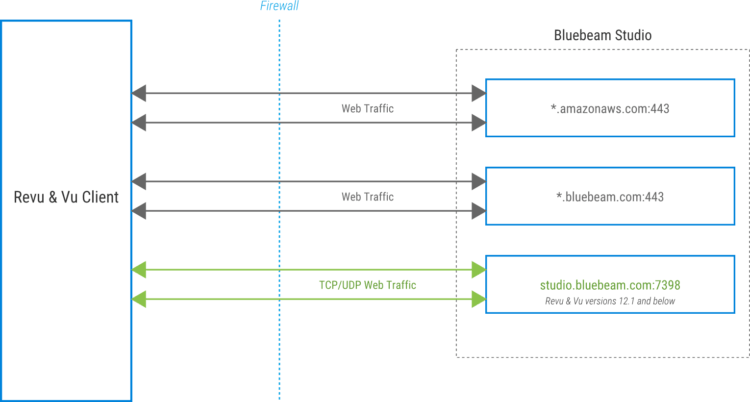
Firewall requirements
See Whitelist Bluebeam solutions by domains or IP addresses for the domains and ports used by Revu, Studio, and Bluebeam op het web en mobiel. If you're only accessing a specific region, whitelist only the necessary domains specific for that region and the required global services.
Studio-gerelateerde e-maildomeinen
Bluebeam gebruikt de volgende domeinen om te communiceren met gebruikers voor ondersteuning, licentie en informatie met betrekking tot Studio. Het kan nodig zijn om de volgende domeinen te whitelisten om een succesvolle e-mailverzending te garanderen:
VS-omgeving
@bluebeam.com
@bluebeamops.com
@bluebeam-support.com
CA-omgeving
@bluebeam.ca
VK-omgeving
@bluebeamstudio.co.uk
AUS-omgeving
@bluebeamstudio.com.au
DE-omgeving
@bluebeamstudio.de
SE-omgeving
@bluebeamstudio.se
Gebruikersauthenticatie en toegangsbeheer
De protocollen die in deze sectie worden beschreven, worden geïmplementeerd voor veilige gebruikersauthenticatie en toegangsbeheer.
Certificaatvereisten
Verbindingen met Studio -omgevingen, zoals studio.bluebeam.nl, worden versleuteld met behulp van een op Public Key Infrastructure (PKI) gebaseerd SSL-certificaat dat is uitgegeven door de certificeringsinstantie van Amazon Web Services (AWS CA).
U kunt het certificaat bekeken door naar https://studio.bluebeam.com te gaan en op het pictogram links van de URL in de adresseringsbalk van uw webbrowser te klikken.
Wachtwoordvereisten en -opslag
Alle wachtwoorden moeten tussen 8 en 32 tekens lang zijn en het volgende bevatten:
-
Ten minste één hoofdletter
-
Minstens één kleine letter
-
Minstens één cijfer
-
Ten minste één speciaal teken, zoals
!@#$%^&*.
Passwords are hashed prior to storage using a one‑way strong hash algorithm with salt.
Bovendien vergrendelt een algoritme accounts gedurende een periode van 5 minuten na vijf opeenvolgende aanmeldpogingen met een onjuist wachtwoord. Mislukte aanmeldpogingen worden geregistreerd en ons operationele team wordt gewaarschuwd als het aantal een vooraf ingesteld niveau overschrijdt.
Gegevens- en systeembeveiliging
De hieronder beschreven Meten zijn geïmplementeerd om problemen met betrekking tot de gegevens- en systeembeveiliging aan te pakken.
Infrastructuur en gegevensopslag

Studio wordt gehost op Amazon Elastic Compute Cloud (EC2) beheerd door Amazon Web Services (AWS).
De Studio -infrastructuur bestaat uit applicatieservers die Revu -clients op Windows, iOS en Android bedienen, evenals een back-endverwerkingssysteem en een gegevenslaag.
Studio -gegevens en -bestanden worden opgeslagen in Amazon Simple Storage Service (Amazon S3) en relationele databases. De daadwerkelijke Project - en sessie -documenten bevinden zich op servers van Amazon Simple Storage Service (Amazon S3).
Studio heeft meerdere geïsoleerde omgevingen voor gegevensresidentie in de volgende regio's:
-
VS
-
Canada
-
VK
-
Duitsland
-
Australië
-
Zweden
De database-infrastructuur en Amazon S3-buckets met klantgegevens worden niet gedeeld tussen omgevingen. Alle Studio -omgevingen zijn overal ter wereld toegankelijk.
SLA's voor Amazon EC2 en Amazon S3 zijn te vinden op de volgende locaties:
Gegevensbescherming
Naast de versleuteling van alle serverback-ups en harde schijven van ontwikkelaars worden alle documenten automatisch versleuteld wanneer deze worden geüpload naar een Studio-sessie of Project met behulp van Revu, zoals hieronder wordt beschreven.
Voor versleuteling wordt een sleutel-ID van AWS Key Management Service (KMS) gebruikt.
Alle gegevens worden zowel in rust (AES-256-versleuteling) als tijdens overdracht versleuteld. Gegevensoverdracht wordt tijdens de overdracht via TLS1.2 versleuteld tussen de Revu -client en Amazon S3. In de serveromgeving worden bestanden versleuteld in de Amazon S3-service. Back-ups van databases worden opgeslagen op versleutelde volumes.
Systeem Beveiliging
We hebben ervoor gezorgd dat alle omgevingen op dezelfde manier presteren en aan dezelfde netwerkbeleidsregels en -beperkingen onderworpen zijn door ze te bouwen met een gevalideerd en getest "sjabloon". Eenmaal geïmplementeerd zijn de stappen en beleidsregels in deze sectie van kracht om extra Beveiliging en consistentie binnen de infrastructuur te bieden.
Gecontroleerde beheerderstoegang
Slechts een selecte groep ingenieurs beschikt over beheerdersrechten binnen de Studio -infrastructuur en de toegang tot de beheerconsole wordt gecontroleerd via multifactorauthenticatie (MFA).
Wijzigingsbeheer
Alle systeemaanpassingen en Verbeteringen worden gedocumenteerd en moeten worden getest en goedgekeurd door onze DevOps- en Beveiligingsteams voordat ze in de productieomgeving worden geïmplementeerd.
Logboekregistratie
Beveiligingslogboeken van applicaties en systemen worden maximaal 30 dagen bewaard.
Kwetsbaarheidsbeoordeling en herstel
We hebben een uitgebreide kwetsbaarheidsbeoordeling en herstelproces geïmplementeerd om eventuele Beveiliging problemen aan te pakken. Deze meten omvatten antivirusbescherming op alle servers, een proactief systeempatchbeleid en bewaking van de bestandsintegriteit (die ongeautoriseerde wijzigingen in de systemen detecteert).
Applicaties met een webcomponent worden gescand vóór en na implementatie in de productieomgeving.
Alle productiesystemen worden regelmatig gescand op kwetsbaarheden in de infrastructuur en indien nodig gepatcht.
Alle toevoegingen en wijzigingen van productie-assets zijn beperkt tot het DevOps-team en verlopen volgens procedures voor wijzigingsbeheer. Het DevOps-team maakt gebruik van AWS-tools om de inventaris van assets bij te houden.
Infrastructuur- en systeemmonitoring
Om een constante operationele status te garanderen, is er een uitgebreid monitoring- en waarschuwingssysteem aanwezig voor het volgende:
- Serverinfrastructuur: CPU, geheugen, schijfruimte en uptime
- Toepassingen: fouten, prestatievermindering en uptime
- Netwerkprestaties: gebruik en bandbreedte, serverresponstijd, doorvoer en webverzoeken
Systeemonderhoud
Reguliere onderhoudstaken en noodonderhoud worden uitgevoerd in overeenstemming met ons vastgestelde change control -proces.
Calamiteitenherstel (DR)
De Studio -DR-strategie maakt gebruik van meerdere AWS Availability Zones (AZ's). Deze strategie richt zich op een zeer beschikbaar en gedistribueerd systeem om het risico dat gepaard gaat met verstoringen en rampen tot een minimum te beperken.
Deze sectie beschrijft de noodmaatregelen die we hebben getroffen om infrastructuurstoringen op te vangen.
Infrastructuurredundantie
Full redundancy is in place for all Studio application servers. Als een primaire server uitvalt, wordt al het verkeer automatisch omgeleid naar een secundaire server.
Applicatieservers draaien in een cluster achter een loadbalancer. De Studio -database gebruikt "AlwaysOn" voor een hoge beschikbaarheid (HA). DNS-redundantie wordt geboden door Amazon Route53.
Daarnaast wordt de Studio -infrastructuur binnen de AWS-regio geïmplementeerd over meerdere AZ's in een multi-AZ-architectuur.
Back-upprotocol
Er worden dagelijks volledige back-ups van de databases gemaakt. De back-upbestanden worden op een andere locatie dan de productieservers opgeslagen en de integriteit ervan wordt regelmatig gecontroleerd.
PDF-bestanden worden opgeslagen in AWS S3, dat zeer duurzame opslag en bestandsversiebeheer biedt.
Bluebeam bewaart geen oneindig aantal back-ups waarin alle eerdere statussen van de database worden weergegeven. Over het algemeen bevat de back-up alleen de afgelopen 24 uur.
Naleving van System and Organization Controls (SOC) 2
Het Bluebeam SOC-rapport is een onafhankelijk onderzoeksrapport van een externe derde partij dat laat zien hoe Bluebeam de belangrijkste nalevingscontroles en -doelstellingen realiseert. Bluebeam ondergaat jaarlijks een SOC 2-audit die wordt uitgevoerd door een externe, onafhankelijke beoordelaar van een derde partij om de implementatie en effectiviteit van onze beveiligingscontroles te verifiëren. Ons rapport heeft betrekking op de SOC 2 Trust Services Criteria voor Beveiliging en Beschikbaarheid.
Raadpleeg het Trust Center voor alle bedrijven van de Nemetschek Group voor een kopie van het rapport.