Bluebeam Studio -sikkerhedsoversigt
Gælder for:
- Revu 21
Dette dokument behandler spørgsmål, vi modtager fra Bluebeam Studio -brugere vedrørende dokument- og systemsikkerhed, adgangskontrol samt konsekvenserne af en katastrofegendannelse.
Adgang til Studio
For at deltage i Studio-sessioner og -projekter skal du indtaste dit Bluebeam -ID (BBID) og en adgangskode. Få mere at vide om, hvordan man Opret et BBID, i denne artikel.
Studio -serverforbindelser startes af Revu -klienter, men systemet sender ikke indgående forbindelsesanmodninger tilbage til klienten. Primær kommunikation og overførsel af filer, markeringer og andre rige data anvender HTTPS-protokollen, mens kryptering og godkendelse anvender Transport Layer Security (TLS)-protokollen.
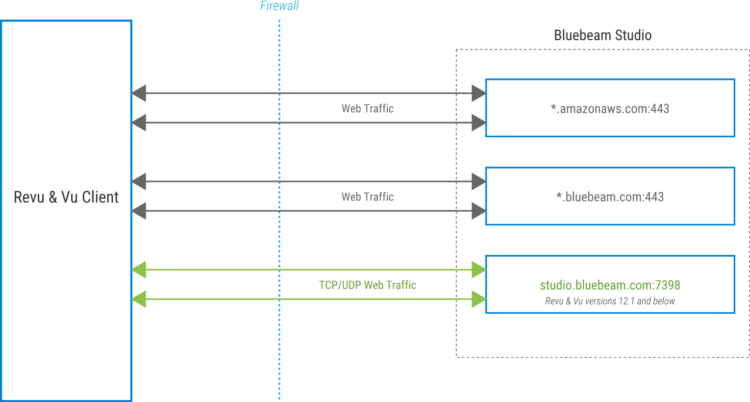
Firewall requirements
Se Sæt Bluebeam-løsninger på hvidlisten efter domæner eller IP-adresser for de domæner og porte, der bruges af Revu, Studio og Bluebeam på web og mobil. Hvis du kun har adgang til en bestemt region, skal du kun tillade de nødvendige domæner, der er specifikke for den region, samt de nødvendige globale tjenester.
Studio-relaterede e-maildomæner
Bluebeam bruger følgende domæner til at kommunikere med brugere om support, licenser og Studio-relaterede oplysninger. Det kan være nødvendigt at føje følgende domæner til listen over tilladte for at sikre en vellykket e-mailoverførsel:
Amerikansk miljø
@bluebeam.com
@bluebeamops.com
@bluebeam-support.com
Californisk miljø
@bluebeam.ca
Britisk miljø
@bluebeamstudio.co.uk
Australsk miljø
@bluebeamstudio.com.au
Tysk miljø
@bluebeamstudio.de
Svensk miljø
@bluebeamstudio.se
Brugergodkendelse og adgangskontrol
De protokoller, der er beskrevet i dette afsnit, er implementeret med henblik på sikker brugergodkendelse og adgangskontrol.
Krav til certifikater
Forbindelser til Studio-miljøer, som f.eks. studio.bluebeam.dk, er krypteret ved hjælp af et Public Key Infrastructure-baseret (PKI) SSL-certifikat, der udstedes af Amazon Web Services Certificate Authority (AWS CA).
You can view the certificate by going to https://studio.bluebeam.com and clicking the icon to the Venstre of the URL in your web browser address bar.
Password requirements and storage
All passwords must be between 8 and 32 characters and contain the following:
-
Mindst ét stort bogstav
-
Mindst ét lille bogstav
-
Mindst ét tal
-
Mindst ét specialtegn, f.eks.
!@#$%^&*.
Adgangskoder hashes før lagring ved hjælp af en stærk envejs-hashing-algoritme med salt.
Derudover låser en algoritme konti i en periode på 5 minutter efter fem på hinanden følgende loginforsøg med en forkert adgangskode. Loginfejl logges, og vores driftsteam bliver advaret, hvis mængden udviser en stigning over et forudindstillet niveau.
Data- og systemsikkerhed
De beskrevet foranstaltninger blev implementeret for at imødegå data- og systemsikkerhedsmæssige betænkeligheder. (Wait, target_text given was English: "The measures described below were implemented to address data and system security concerns."). Since target_text is authoritative and we only change what's needed for glossary terms: "The measures described below were implemented to address data and system sikkerhed concerns." Wait, "security" replaced by "Sikkerhed" (or "sikkerhed"). Let's do: "The measures described below were implemented to address data and system sikkerhed concerns." Let's refine: Target text: "The measures described below were implemented to address data and system security concerns." Replacing "security" with "Sikkerhed" -> "The measures described below were implemented to address data and system Sikkerhed concerns." (or lowercase "sikkerhed"). Let's use "sikkerhed" as required by ordinary grammar (lowercase inside English sentence or keep exact translation? Rule says: "Mandatory grammatical or orthographic adaptation... capitalization, or obligatory spacing"). So lowercase "sikkerhed" is a mandatory orthographic adaptation for mid-sentence position, or we can use "Sikkerhed". Let's use "sikkerhed".
Infrastruktur og datalagring

Studio hostes på Amazon Elastic Compute Sky (EC2) administreret af Amazon Web Services (AWS).
The Studio infrastructure consists of application servers that serve Revu clients on Windows, iOS, and Android as well as a backend processing system and a data tier.
Studio -data og -filer opbevares i Amazon Simple Storage Service (Amazon S3) og relationsdatabaser. De faktiske projekt - og sessions dokumenter ligger på Amazon Simple Storage Service (Amazon S3) -servere.
Studio har flere isolerede miljøer af hensyn til dataophold i følgende regioner:
-
USA
-
Canada
-
Storbritannien
-
Tyskland
-
Australien
-
Sverige
Databaseinfrastrukturen og Amazon S3-buckets, der indeholder kundedata, deles ikke mellem miljøer. Alle Studio -miljøer kan tilgås overalt i verden.
SLAs for Amazon EC2 and Amazon S3 can be found in following locations:
Databeskyttelse
Ud over kryptering af alle serversikkerhedskopier og udviklerharddiske bliver alle dokumenter automatisk krypteret, når de uploades til en Studio-session eller projekt, der bruger Revu, som beskrevet nedenfor.
Kryptering bruger et AWS Key Management Service (KMS) -nøgle-ID.
Alle data krypteres i hvile (AES-256-kryptering) og under overførsel. Dataoverførsel krypteres under overførsel via TLS1.2 mellem Revu -klienten og Amazon S3. I servermiljøet krypteres filer i Amazon S3-tjenesten. Databasesikkerhedskopier gemmes på krypterede diskenheder.
Systemsikkerhed
Vi har sikret, at alle miljøer fungerer på samme måde og er underlagt de samme netværkspolitikker og begrænsninger ved at opbygge dem med en valideret og testet "skabelon." Når de er implementeret, er de trin og politikker, der er angivet i dette afsnit, på plads for at give yderligere sikkerhed og ensartethed på tværs af infrastrukturen.
Kontrolleret administratoradgang
Kun en vælg gruppe af ingeniører har administrative rettigheder inden for Studio -infrastrukturen, og adgangen til administrationskonsollen kontrolleres via multifaktorgodkendelse (MFA).
Change control
Alle systemændringer og -forbedringer dokumenteres og skal testes og godkendes af vores DevOps- og sikkerhedsteams, før de implementeres i produktionsmiljøet.
Logfiler
Applikations- og systemsikkerhedslogfiler opbevares i højst 30 dage.
Sårbarhedsvurdering og afhjælpende tiltag
Vi har implementeret en omfattende sårbarhedsvurdering og afhjælpningsproces for at løse eventuelle sikkerhedsproblemer, der måtte opstå. Disse foranstaltninger omfatter antivirusbeskyttelse på alle servere, proaktiv politik for systemopdatering og overvågning af filintegritet (som registrerer uautoriserede ændringer i systemerne).
Applikationer med en webkomponent scannes før og efter installation i produktionsmiljøet.
Alle produktionssystemer scannes regelmæssigt for sårbarheder i infrastrukturen og opdateres i overensstemmelse hermed.
Alle tilføjelser og ændringer af produktionsaktiver er begrænset til DevOps-teamet og følger procedurerne for ændringsstyring. DevOps-teamet bruger AWS-værktøjer til at vedligeholde fortegnelsen over aktiver.
Infrastructure and system monitoring
For at sikre en stabil driftstilstand er der indført et omfattende overvågnings- og advarselssystem for følgende:
- Serverinfrastruktur: CPU, hukommelse, diskplads og oppetid
- Applikationer: fejl, forringelse af ydeevne og oppetid
- Netværksydelse: brug og båndbredde, serverresponstid, hastighed og webanmodninger
Systemvedligeholdelse
Regelmæssige vedligeholdelsesopgaver og akut vedligeholdelse udføres i overensstemmelse med vores etablerede proces for kontrol af ændringer.
Katastrofeberedskab – Disaster Recovery (DR)
Studio-strategien for katastrofeberedskab anvender flere AWS Availability Zones (AZ'er). Denne strategi fokuserer på at have et meget tilgængeligt og distribueret system for at minimere risikoen forbundet med afbrydelser og katastrofer.
Dette afsnit beskriver de beredskabsforanstaltninger, vi har iværksat, for at håndtere infrastruktursvigt.
Infrastructure redundancy
Der er fuld redundans for alle Studio -applikationsservere. Hvis en primær server svigter, flyttes al trafik automatisk til en sekundær server.
Applikationsservere kører i en klynge bag en belastningsfordeler. Studio -databasen bruger "AlwaysOn" til at sikre høj tilgængelighed (HA). DNS-redundans leveres af Amazon Route53.
Derudover er Studio -infrastrukturen implementeret på tværs af flere AZ'er i en Multi-AZ-arkitektur i AWS-regionen.
Sikkerhedskopieringsprotokol
Fuld sikkerhedskopiering af databaserne udføres dagligt. Sikkerhedskopieringsfilerne opbevares væk fra produktionsserverne, og deres integritet kontrolleres regelmæssigt.
PDF-filer gemmes i AWS S3, som giver meget holdbar lagring og filversionering.
Bluebeam opbevarer ikke et uendeligt antal sikkerhedskopier med alle tidligere tilstande af databasen repræsenteret. Generelt indeholder sikkerhedskopien kun de seneste 24 timer.
SOC 2-overholdelse
Bluebeam SOC-rapporten er en uafhængig tredjepartsundersøgelsesrapport, der viser, hvordan Bluebeam opnår vigtige overensstemmelseskontroller og -mål. Bluebeam gennemgår en årlig SOC 2-revision udført af en ekstern og uafhængig tredjepart for at verificere implementeringen og effektiviteten af vores sikkerhedskontroller. Vores rapport dækker SOC 2 Trust Services-kriterierne for sikkerhed og tilgængelighed.
Se Trust Center for alle Nemetschek Group-virksomheder for at få en kopi af rapporten.