Bluebeam Studio Vue d’ensemble de la sécurité
Applicable à :
- Rév 21
Ce document répond aux questions que nous recevons des utilisateurs de Bluebeam Studio concernant la sécurité des documents et du système, le contrôle d’accès et la reprise après sinistre.
Accéder à Studio
Pour participer aux Sessions Studio et aux Projets, vous devez saisir votre Bluebeam ID (BBID) et votre mot de passe. Pour savoir comment créer un BBID, consultez cet article.
Les connexions au serveur Studio sont initiées par les clients Revu, mais le système n’envoie pas de demandes de connexion entrantes au client. Les communications et transmissions principales de fichiers, d’annotations et d’autres données riches utilisent le protocole HTTPS, tandis que le chiffrement et l’authentification utilisent le protocole Transport Layer Sécurité (TLS).
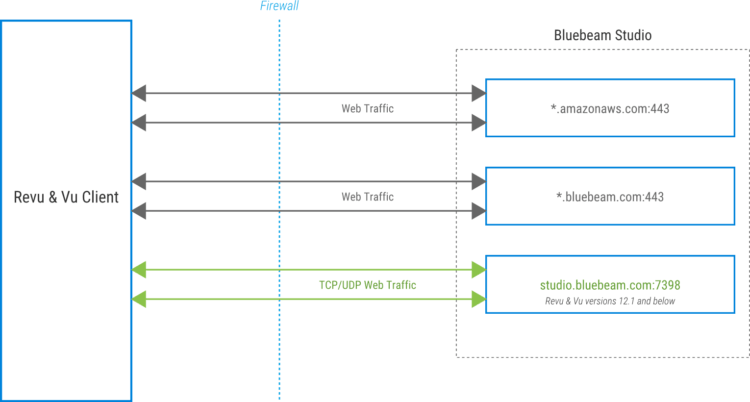
Exigences relatives au pare-feu
Consultez la liste d’autorisation des solutions Bluebeam par domaines ou adresses IP pour connaître les domaines et les ports utilisés par Revu, Studio, et Bluebeam sur le Web et les appareils mobiles. Si vous n’accédez qu’à une zone spécifique, ajoutez uniquement à la liste d’autorisation les domaines nécessaires pour cette zone ainsi que les services mondiaux requis.
Domainesde messagerie associés à Studio
Bluebeam utilise les domaines suivants pour communiquer avec les utilisateurs pour l’assistance, les licences et les informations relatives à Studio. Il peut être nécessaire d’ajouter les domaines suivants à la liste d’autorisation pour garantir la réussite de la transmission des e-mails :
Environnement américain
@bluebeam.com
@bluebeamops.com
@bluebeam-support.com
Environnement CA
@bluebeam.ca
Environnement du Royaume-Uni
@bluebeamstudio.co.uk
Environnement australien
@bluebeamstudio.com.au
Environnement DE
@bluebeamstudio.de
Environnement SE
@bluebeamstudio.se
Authentification des utilisateurs et contrôle des accès
Les protocoles décrits dans cette section sont mis en œuvre pour l’authentification sécurisée des utilisateurs et le contrôle d’accès.
Exigences relatives aux certificats
Les connexions aux environnements Studio tels que studio.bluebeam.fr, sont encryptées à l’aide d’un certificat SSL Public Key Infrastructure-based (PKI), émis par Amazon Web Services Certificate Authority (AWS CA).
Vous pouvez consulter le certificat en accédant à https://studio.bluebeam.com et en cliquant sur l’icône située à gauche de l’URL dans la barre d’adresse de votre navigateur Web.
Password requirements and storage
Tous les mots de passe doivent comporter entre 8 et 32 caractères et contenir les éléments suivants :
-
Au moins une lettre majuscule
-
Au moins une lettre minuscule
-
Au moins un chiffre
-
Au moins un caractère spécial, tel que
!@#$%^&*.
Les mots de passe sont hachés avant d’être stockés à l’aide d’un algorithme de hachage fort unidirectionnel avec sel.
De plus, un algorithme verrouille les comptes pendant 5 minutes après cinq tentatives de connexion successives avec un mot de passe incorrect. Les échecs de connexion sont consignés et notre équipe des opérations est alertée si la quantité connaît une élévation au-dessus d'un niveau prédéfini.
Sécurité des données et des systèmes
Les mesures décrites ci-dessous ont été mises en œuvre pour traiter les problèmes de sécurité des données et du système.
Infrastructure et stockage de données

Studio est hébergé sur Amazon Elastic Compute Cloud (EC2) géré par Amazon Web Services (AWS).
The Studio infrastructure consists of application servers that serve Revu clients on Windows, iOS, and Android as well as a backend processing system and a data tier.
Studio Les données et les fichiers sont stockés dans Amazon Simple Storage Service (Amazon S3) et dans des bases de données relationnelles. Les documents réels du Projet et de la Session résident sur les serveurs Amazon Simple Storage Service (Amazon S3).
Studio dispose de plusieurs environnements isolés pour la résidence des données, situés dans les zones suivantes :
-
ÉTATS-UNIS
-
Canada
-
UK
-
Allemagne
-
Australie
-
Suède
L’infrastructure de base de données et les compartiments Amazon S3 contenant les données des clients ne sont pas partagés entre les environnements. Tous les environnements Studio sont accessibles depuis n’importe où dans le monde.
Les SLA pour Amazon EC2 et Amazon S3 sont disponibles aux emplacements suivants :
Protection des données
Outre le chiffrement de toutes les sauvegardes des serveurs et des disques durs des développeurs, tous les documents sont automatiquement chiffrés lorsqu'ils sont téléchargés vers une Session Studio ou un Projet via Revu, tel que décrit ci-dessous.
Le chiffrement utilise un ID de clé AWS Key Management Service (KMS).
Toutes les données sont chiffrées au repos (chiffrement AES-256) et en transit. Le transfert de données est chiffré en transit via TLS1.2 entre le client Revu et Amazon S3. Dans l’environnement serveur, les fichiers sont chiffrés dans le service Amazon S3. Les sauvegardes des bases de données sont stockées sur des volumes chiffrés.
Sécurité du système
Nous avons veillé à ce que tous les environnements fonctionnent de la même manière et soient soumis aux mêmes politiques et restrictions réseau en les concevant à l’aide d’un « modèle » validé et testé. Une fois déployés, les étapes et les politiques répertoriées dans cette section sont mises en place afin d’offrir une sécurité et une cohérence supplémentaires au sein de l’infrastructure.
Controlled Administrateur access
Seul un groupe restreint d’ingénieurs dispose de droits d’administration au sein de l’infrastructure Studio, et l’accès à la console de gestion est contrôlé par l’authentification multifacteur (MFA).
Maîtrise des modifications
Tous les changements et améliorations apportés au système sont consignés et doivent faire l’objet de tests et d’une approbation de la part de nos équipes DevOps et Sécurité avant d’être mis en œuvre dans l’environnement de production.
Connexion
Les journaux de sécurité des applications et des systèmes sont conservés pendant 30 jours au maximum.
Évaluation et remédiation des vulnérabilités
Nous avons mis en œuvre un processus complet d’évaluation et de remédiation des vulnérabilités pour traiter tous les problèmes de sécurité qui pourraient survenir. Ces mesures comprennent une protection antivirus sur tous les serveurs, une politique proactive de correctifs système et une surveillance de l’intégrité des fichiers (qui détecte les modifications non autorisées des systèmes).
Les applications avec un composant Web sont analysées avant et après le déploiement dans l'environnement de production.
Tous les systèmes de production sont analysés régulièrement à la recherche de vulnérabilités au niveau de l'infrastructure et corrigés en conséquence.
L’équipe DevOps s’appuie sur les outils AWS pour assurer la gestion de l’inventaire des actifs. L’équipe DevOps exploite les outils AWS pour tenir à jour l’inventaire des actifs.
Infrastructures et surveillance des systèmes
Afin de garantir un état d’exploitation stable, un système complet de surveillance et d’alerte est en place pour les éléments suivants :
- Infrastructure de serveur : processeur, mémoire, espace disque et temps de disponibilité
- Applications : erreurs, dégradation des performances et temps de disponibilité
- Performances réseau : utilisation et bande passante, temps de réponse du serveur, débit et requêtes Web
Maintenance du système
Les tâches de maintenance régulière et la maintenance d'urgence sont effectuées conformément à notre processus de gestion des modifications établi.
Reprise après sinistre (PRA)
La stratégie de reprise après sinistre de Studio utilise plusieurs zones de disponibilité AWS (AZ). Cette stratégie vise à mettre en place un système hautement disponible et distribué afin de minimiser les risques liés aux interruptions et aux catastrophes.
Cette section décrit les imprévus que nous avons prévus pour gérer les défaillances de l’infrastructure.
Redondance de l’infrastructure
Une redondance complète est assurée pour tous les serveurs d’application Studio. En cas de défaillance d’un serveur principal, l’ensemble du trafic est automatiquement basculé vers un serveur secondaire.
Les serveurs d’application s’exécutent dans un cluster derrière un équilibreur de charge. La base de données Studio utilise "AlwaysOn" pour assurer une haute disponibilité (HA). La redondance DNS est assurée par Amazon Route53.
De plus, l’infrastructure de Studio est déployée dans plusieurs zones de disponibilité (AZ), selon une architecture multi-AZ, au sein de la zone AWS.
Protocole de sauvegarde
Des sauvegardes complètes des bases de données sont effectuées quotidiennement. Les fichiers de sauvegarde sont stockés à l’écart des serveurs de production et leur intégrité est régulièrement contrôlée.
Les fichiers PDF sont stockés dans AWS S3, qui offre un stockage et un contrôle de version des fichiers extrêmement durables.
Bluebeam ne conserve pas un nombre infini de sauvegardes avec tous les états précédents de la base de données. En général, la sauvegarde ne contient que les 24 dernières heures.
Conformité System and Organization Controls (SOC) 2
Notre rapport Bluebeam couvre les critères SOC 2 des services de Bluebeam de confiance relatifs à la sécurité et à la disponibilité. Bluebeam est soumis à un audit SOC 2 annuel réalisé par un évaluateur tiers externe et indépendant afin de vérifier la mise en œuvre et l’efficacité de nos contrôles de sécurité. Bluebeam est soumis à un audit SOC 2 annuel réalisé par un évaluateur tiers externe et indépendant afin de vérifier la mise en œuvre et l’efficacité de nos contrôles de sécurité.
Pour consulter une copie du rapport, reportez-vous au Centre de confiance de toutes les entreprises du Nemetschek Group.