Sikkerhetsoversikt for Studio
Introduksjon
Dette dokumentet gir avklaring på spørsmål vi mottar fra Bluebeam Studio -brukere angående dokument- og systemsikkerhet, tilgangskontroll samt konsekvensene av en svikt i infrastrukturen.
Accessing Bluebeam Studio
For å delta i Studio-økter og -prosjekter må brukere oppgi et brukernavn og et passord som er knyttet til din Bluebeam ID (BBID). Se denne artikkelen for å finne ut hvordan du oppretter en BBID.
Studio -serverforbindelser startes av Revu -klienter, men systemet sender ikke innkommende tilkoblingsforespørsler tilbake til klienten. Primær kommunikasjon og overføring av filer, markeringer og andre rike data bruker HTTPS-protokollen, mens kryptering og autentisering bruker Transport Layer Security (TLS)-protokollen.
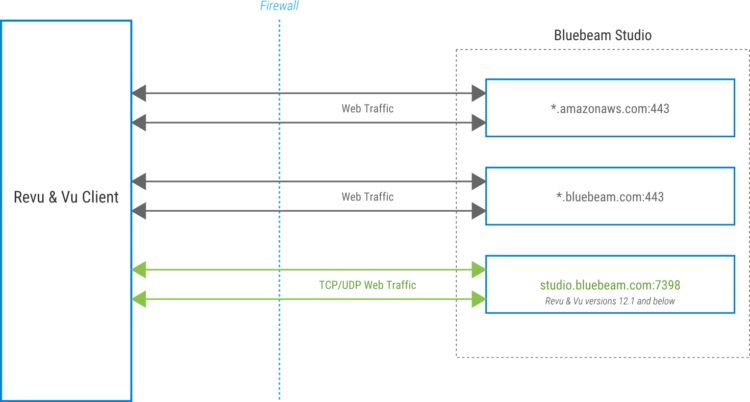
Krav til brannmur
Se Tillat Bluebeam-løsninger etter domener eller IP-adresser for domenene og portene som brukes av Revu, Studio og Bluebeam på nett og mobil. Hvis du bare har tilgang til en bestemt region, må du bare tillate de nødvendige domenene som er spesifikke for den regionen, sammen med de nødvendige globale tjenestene.
E-postdomener relaterte til Studio
Vi bruker følgende domener til å kommunisere med sluttbrukere for støtte, lisensiering og Studio-relatert informasjon. Det kan være nødvendig å hviteliste disse domenene for å sikre vellykket e-postoverføring:
US-miljø:
@bluebeam.com
@bluebeamops.com
@bluebeam-support.com
CA-miljø:
@bluebeam.ca
UK-miljø:
@bluebeamstudio.co.uk
AUS-miljø:
@bluebeamstudio.com.au
DE-miljø:
@bluebeamstudio.de
SE-miljø:
@bluebeamstudio.se
Sluttbrukerautentisering og tilgangskontroll
Følgende protokoller er implementert for sikker sluttbrukerautentisering og tilgangskontroll:
Sertifikatkrav
Tilkoblinger til Studio -miljøer, slik som studio.bluebeam.com, krypteres ved hjelp av et SSL-sertifikat basert på offentlig nøkkelinfrastruktur (PKI) som er utstedt av Amazon Web Services Certificate Authority (AWS CA).
Sertifikatet kan sees ved å gå til https://studio.bluebeam.com og klikke på hengelåsikonet, som ligger nær begynnelsen av URL-en i adressefeltet.
Passordkrav og lagring
Alle passord må være mellom 8 og 32 tegn, med minst én stor bokstav, én liten bokstav, ett tall og ett spesialtegn, for eksempel !@#$%^&*.
Passord hashes før lagring ved hjelp av en enveis, sterk hash-algoritme med salt.
I tillegg låser en algoritme kontoer i et intervall på 5 minutter etter 5 påfølgende innloggingsforsøk med feil passord. Innloggingsfeil logges, og driftsteamet vårt varsles hvis mengden overstiger et forhåndsinnstilt nivå.
Data- og systemsikkerhet
Tiltakene beskrevet nedenfor er iverksatt for å håndtere bekymringer knyttet til data- og systemsikkerhet.
Infrastruktur og datalagring

Bluebeam Studio is hosted on Amazon Elastic Compute Cloud(EC2) managed by Amazon Web Services (AWS).
Infrastrukturen til Studio består av applikasjonsservere som betjener Revu -klienter på Windows, macOS og iOS, samt et backend-prosesseringssystem og et datalag.
Studio -data og -filer lagres i S3 og relasjonsdatabaser. Aktuelle prosjekt - og sesjon sdokumenter lagres på Amazon Simple Storage Service (Amazon S3) -servere.
Bluebeam Studio har flere isolerte miljøer av hensyn til datalagring, som befinner seg i følgende regioner:
-
NO
-
Canada
-
Storbritannia
-
Tyskland
-
Australia
-
Sverige
Databaseinfrastrukturen og S3-bøttene som inneholder kundedata, deles ikke mellom noen miljøer. Alle Bluebeam Studio -miljøer kan nås fra hvor som helst i verden.
SLA-er for Amazon EC2 og Amazon S3 finner du på følgende steder:
Databeskyttelse
I tillegg til kryptering av alle serversikkerhetskopier og utviklerharddiskstasjoner, krypteres alle dokumenter automatisk når de lastes opp til en Studio-økt eller et prosjekt ved hjelp av Revu, som beskrevet nedenfor.
Kryptering
Kryptering gjøres ved hjelp av en AWS Key Management Service (KMS) -nøkkel-ID.
All data is encrypted at-rest (AES-256 encryption) and in-transit. Dataoverføring krypteres under overføring via TLS1.2* mellom Revu -klienten og Amazon S3. I servermiljøet lagres filer kryptert i Amazons S3-tjeneste. Databasesikkerhetskopier lagres på krypterte volumer.
Systemsikkerhet
Vi har sørget for at alle miljøer fungerer på samme måte og er underlagt de samme nettverkspolicyene og -begrensningene ved å bygge dem med en validert og testet «mal». Når den er distribuert, er følgende trinn og retningslinjer på plass for å gi ekstra sikkerhet og konsistens på tvers av infrastrukturen:
Kontrollert administratortilgang
Bare en utvalgt gruppe ingeniører har administratorenheter i Bluebeam Studio -infrastrukturen, og tilgang til administrasjonskonsollen kontrolleres via multifaktorautentisering (MFA).
Endringskontroll
Alle systemendringer og forbedringer dokumenteres og må testes og godkjennes av våre DevOps- og sikkerhetsteam før implementering i produksjonsmiljøet.
Logging
Sikkerhetslogger for applikasjoner og system oppbevares i maksimalt 30 dager.
Sårbarhetsvurdering og utbedring
Vi har implementert en omfattende sårbarhetsvurdering og utbedringsprosess for å håndtere eventuelle sikkerhetsproblemer som måtte oppstå. Disse tiltakene inkluderer antivirusbeskyttelse på alle servere, proaktiv systemoppdateringspolicy og overvåking av filintegritet (som oppdager uautoriserte endringer i systemene).
Applikasjoner med en webkomponent skannes før og etter distribusjon til produksjonsmiljøet.
Alle produksjonssystemer skannes regelmessig for infrastruktursårbarheter og oppdateres deretter.
Inventar av autoriserte eiendeler
Alle tillegg og modifikasjoner av produksjonsressurser er begrenset til DevOps-teamet og følger endringskontrollprosedyrer. DevOps-teamet bruker AWS-verktøy for å vedlikeholde beholdningen av eiendeler.
Infrastruktur og systemovervåking
For å sikre stabil drift er det et omfattende overvåkings- og varslingssystem på plass for følgende:
- Serverinfrastruktur: CPU, minne, diskplass og oppetid.
- Bruksområder: feil, ytelsesforringelse og oppetid.
- Nettverksytelse: bruk og båndbredde, serverresponstid, gjennomstrømning og nettforespørsler.
Systemvedlikehold
Regelmessige vedlikeholdsoppgaver og akuttvedlikehold utføres i samsvar med vår etablerte Change Control -prosess.
Katastrofegjenoppretting (DR)
DR-strategien for Bluebeam Studio er bygget på bruk av flere AWS Availability Zones. Denne strategien er fokusert på å ha et svært tilgjengelig og distribuert system for å minimere risikoen knyttet til avbrudd og katastrofer.
For å håndtere den uheldige hendelsen med en infrastrukturfeil, har vi satt følgende beredskapsplaner på plass:
Redundans i infrastruktur
Det er full redundans for alle Studio -applikasjonsservere. Hvis en primærserver svikter, vil all trafikk automatisk bli omdirigert til en sekundærserver.
Applikasjonsservere kjører i en klynge bak en lastebalanserer. Studio Database uses "AlwaysOn" to provide HA. DNS-redundans leveres av AWS Route53.
I tillegg er Bluebeam Studio -infrastrukturen distriburdert på tvers av flere AZ-er i en Multi-AZ-arkitektur i AWS-regionen.
Sikkerhetskopieringsprotokoll
Fullstendige sikkerhetskopier av databasene utføres daglig. Sikkerhetskopieringsfilene lagres borte fra produksjonsserverne, og integriteten deres kontrolleres regelmessig.
PDF-filer lagres i AWS S3, som gir svært holdbar lagring og filversjonskontroll.
Bluebeam beholder ikke et uendelig antall sikkerhetskopier med alle tidligere tilstander av databasen representert. Generelt inneholder sikkerhetskopien bare de siste 24 timene.
SOC2
SOC2-samsvar
Bluebeams system- og organisasjonskontrollrapport (SOC-rapporten) er en uavhengig, tredjeparts granskningsrapport som viser hvordan Bluebeam oppnår viktige etterlevelseskontroller og -mål. Bluebeam gjennomgår en årlig SOC 2-revisjon utført av en ekstern og uavhengig tredjepartsvurderer for å verifisere implementeringen og effektiviteten av sikkerhetskontrollene. Rapporten vår dekker SOC 2 Trust Service-kriteriene for sikkerhet og tilgjengelighet.
Hvis du vil be om en kopi av rapporten, kan du kontakte Bluebeam -representanten din for å få mer informasjon. Hvis du ikke har en Bluebeam -representant, kan du kontakte oss for å få mer hjelp.