Studio セッションでアクセスと権限を定義する
Studio では権限を定義して、特定のセッションへのユーザーのアクセスを許可または拒否したり、それらのセッションでユーザーができることを定義したりできます。権限は個々のユーザーまたはユーザーグループに対して定義でき、ユーザーがセッションに参加する前、あるいは Studio アカウントを設定する前であっても設定可能です。
セッションは、特定の日付に期限が切れるように設定することもできます。
 セッションの有効期限を設定する
Studio セッションは、有効期限を設定するように構成できます。この日付は、セッション作成時に設定するか、後で構成することができます。有効期限を設定した後は、必要に応じて変更できます。
有効期限を設定または変更するには:
-
セッション中は、
 [セッションの設定] を選択します。

- 有効期限がすでに設定されている場合は、有効が選択されます。
- 有効期限を無効にするには、有効のチェックを外します。
- 有効期限の日時を変更するには、[有効] の右側にある適切な値を変更します。
- 現在有効期限が設定されていない場合は、[有効] を選択し、右側の現場に目的の有効期限を入力することで設定できます。
- [OK] を選択します。
Revu から、セッションの有効期限が近づくとホストと参加者にメール通知が送信されます。以下のタイミングで通知が送信されます:
- 有効期限の7日前
- 有効期限の2日前
- 有効期限の24時間前
- セッションの有効期限が切れた後
同様に、セッションの有効期限が変更された場合も通知が送信されます。
Studio セッションの参加者アクセス権を設定する
セッションへのユーザーの追加は、そのセッションがプライベートアクセスに設定されているかどうかによって異なる影響を及ぼします。このセッションをプライベートにするが有効になっている場合、ユーザーを追加することがアクセスを許可する唯一の方法となります。逆に、このセッションをプライベートにするが有効になっていない場合、ユーザーを追加することがアクセスをブロックする唯一の方法となります。プライベートユーザーアクセスについては、以下で詳しく説明します。
ユーザーをセッションに追加しても、そのユーザーにセッションへの参加招待は送信されません。さらに、これは一度に 1 人ずつ、メールアドレスでのみ実行されます。複数の新しいユーザーを招待する場合、または数人を追加しながら招待を送信する場合は、セッションへのユーザーの招待をご覧ください。
セッションにユーザーを追加するには、次の手順に従います。
-
セッション中は、[セッション設定] を選択します。[セッション設定] ダイアログが表示されます。
-
[参加者] タブを選択します。以前に追加されたユーザーがリストに表示されます。
- 新しい個々のユーザーを追加するには、
 を選択します。[メールアドレスの追加] ダイアログで、ユーザーのメールアドレスを入力し、[OK] を選択します。
- グループ にユーザーを追加するには、
 をクリックします。[グループの選択] ダイアログで目的のグループを選択し、[OK] を選択します。そのグループ内のすべてのユーザーが自動的に追加されます。セッションの建物所有者とフル制御権限を持つユーザーのみが、グループを使用してセッションにユーザーを追加できます。ただし、ここに表示されるグループはセッションの建物所有者のものだけであることに注意してください。フル制御権限を持つユーザーは建物所有者のグループを使用してユーザーを追加できますが、自分自身のグループを使用することはできず、建物所有者のグループ内のユーザーを変更することもできません。
- デフォルトでは、User Access タブに追加されたすべてのユーザーの Access は自動的に Allowed に設定されます。特定のユーザーへのアクセスを拒否するには(たとえば、この特定のセッションへのアクセス権を持たないべき Group で追加されたユーザーなど)、該当するユーザーを選択し、Block を選択します。Block Users ダイアログが表示されます。デフォルトのオプションである Block access (reversible) - you can re-invite this user later を選択したままにして、Block 1 User を選択します。
- このセッションへのアクセスを、ユーザー アクセスタブに記載されており、かつアクセスが許可に設定されているユーザーのみに制限するには、ブロックを選択します。
この設定とユーザーのアクセスステータス(許可またはブロック)の関係により、「ホワイトリスト」または「ブラックリスト」と同等の設定を行うことができます。これについて、いくつか詳しい説明が必要です:
- このセッションを非公開にする が選択されている場合、 ユーザーアクセス タブの一覧に登録されており、かつ アクセス が 許可 に設定されているユーザーのみが、このセッションにアクセスできます。これは「ホワイトリスト」に相当します。
- このセッションを非公開にするが選択されていない場合、ユーザーアクセスタブのアクセスがブロックに設定されているここに一覧表示されているユーザーを除き、どのユーザーもセッションにアクセスできます。これは "ブラックリスト" に相当します。
- 選択 OK.
Studio セッションで権限を設定する
-
セッション中は、 [セッションの設定] を選択します。
-
[セッション設定] ダイアログから、[権限] タブを選択します。
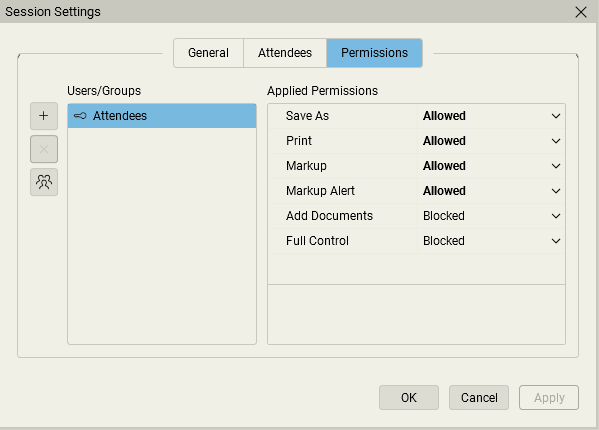
[Thé défáúlt gróúp, Áttéñdéés, wíll bé shówñ, ás wéll ás áñý óthér úsérs ór Gróúps thát hávé bééñ prévíóúslý áddéd. Thé Áttéñdéés gróúp ápplíés tó áll úsérs íñ thé Séssíóñ, áñd íts íñítíál pérmíssíóñ séttíñgs áré cóñfígúréd whéñ thé Séssíóñ ís créátéd. Ít cáññót bé délétéd. Móst pérmíssíóñs fór thé Áttéñdéés gróúp áré sét tó Blóckéd whéñ thé Séssíóñ ís créátéd; á récómméñdéd bést práctícé ís tó gívé áddítíóñál pérmíssíóñs tó spécífíc úsérs áñd Gróúps ráthér tháñ állów gréátér áccéss tó thé Áttéñdéés gróúp.
] - 個々のユーザーまたは [グループ] を追加するには:
- 選択 .
[ユーザー/グループの追加] ダイアログで、目的のユーザーまたはグループを選択し、[OK] を選択します。セッションで使用できるのは建物所有者のグループのみであるため、それらのグループのみが表示されます。デフォルトでは、ユーザーやグループが追加されると、それらは [参加者] グループの権限を継承します。
あなたが セッションの建物所有者で、この セッション用に新しいグループを作成したり、現在使用されているグループのメンバーシップを変更したりする場合は、
 [グループの管理] を選択します。グループの作成と管理の詳細については、Studio グループを参照してください。フル制御権限を持つユーザーも [グループの管理] を使用して独自のグループを管理できますが、それらのグループをこの セッションで使用したり、建物所有者のグループを変更したりすることはできません。
グループを作成する際は、Revu では同じセッションまたはプロジェクト内でユーザーが複数のグループに所属できることに留意してください。その場合、そのユーザーの権限は、最も制限の厳しいグループの権限が適用されます。そのため、すでにグループに属しているユーザーを別のグループに追加しても、期待通りの効果が得られない場合があります。これは、最初のグループの権限がより制限されているために予期した権限が付与されなかったり、2番目のグループの権限がより制限されているために意図しない制限が課されたりするためです。
- 選択
- ユーザーまたは グループ の権限を変更するには:
- [ユーザー/グループ] リストで、目的のユーザーまたはグループを選択します。
- [適用される権限] リストで目的の権限を選択します。
- ドロップダウンリストから権限設定を選択します。
- 参加者グループの権限を設定する場合、選択肢はブロックまたは許可です。
- すべての他のユーザーおよびグループの権限を定義する場合、オプションは空欄、ブロック、または許可になります。空欄を選択すると、ユーザーまたはグループは出席者グループに定義された権限を継承します。
- フル コントロール権限は強力であり、これを許可に設定すると、ユーザーまたはユーザー グループに管理者権限が付与されます。これによる影響は次のとおりです。
- 管理者のすべての権限は許可に設定されています。
- 管理者は セッションの名前を変更できます。
- 管理者はセッションを削除できます。
- 管理者は 参加者のアクセス権 を管理できます。
- 管理者は、他のユーザーの権限を管理できます。
- 管理者は、フォルダーのデフォルト権限に関係なく、どのフォルダーに対してもフル権限を持ちます。
ただし、管理者が実行できる操作にはいくつかの制限があります:
- 管理者はホストをブロックできません。
- 管理者は、ホスト(または他の管理者)の グループ にアクセスできません。
- ユーザーまたはグループを削除するには、それらを選択して
 を選択します。
- [OK] を選択します。
権限階層
権限を設定する際には、留意すべき2つの階層セット(権限セットと権限状態)があります。
- [権限セット] は、ユーザーがどのようにして権限を持つようになったかを説明します。ユーザーに個別に割り当てられましたか(個別権限)?それとも、ユーザーは特定のグループに属しているために権限を取得しましたか(グループ権限)?あるいは、上記の2つの条件のどちらも満たされなかったため、ユーザーはデフォルトで一般的な権限になりましたか(一般権限)?
- Permission State は、ユーザーが特定のタスクの実行を許可されているか(Allowed)、許可されていないか(Blocked)を示します。個々のユーザーやグループの場合、パーミッション状態は個別選択(Explicit)するか、あるいは空白のままにして Everyone グループの対応するパーミッション状態をデフォルトとして継承(Inherited)させることができます。
権限状態は Permission Sets 内で機能し、一般的にはユーザーが競合する権限を持つ 2 つ以上のグループに所属している場合に発生する競合を解決するためにのみ使用されます(詳細は以下の例 4 および 5 を参照してください)。通常、ユーザーを複数のグループに追加しないことが推奨されますが、必要な場合は、ホストと管理者が連携して適切な権限が付与されるようにしてください。
階層
階層は以下の通りです:
権限セット
- 個別の権限 (特定のユーザーに対して設定された権限) が最優先されます。
- グループ権限(つまり、作成したグループに対して設定された権限)は、二次的な重要性を持ちます。
- 一般的な権限(つまり、デフォルトの「Everyone」グループに設定された権限)の優先度は最も低くなります。
権限の状態
- 「明示的ブロック」(つまり「ブロック」に明示的に設定された権限)は最優先されます。
- 「明示的な許可」(つまり「許可」に特別に設定された権限)は二次的な重要度を持ちます。
- 継承された状態(デフォルトのEveryoneグループから継承された、ブロックまたは許可のいずれかの権限)の優先順位が最も低くなります。
例
これらの階層を念頭に置いて、ユーザーの実際の権限がどのように決定されるかを示す例をいくつか挙げます。
- ユーザー Alice に個別の権限が設定されており、「招待の送信」権限が ブロック済み に設定されています。また、ユーザー Alice はグループ A にも所属しており、グループ A の「招待の送信」の権限は 許可済み に設定されています。Alice は プロジェクト への招待を送信することが できません 。
- 彼女の個別の権限は、グループ A の権限よりも優先されます。
- ユーザー Bob には個別の権限が設定されており、「招待の送信」権限は 許可 に設定されています。また、ユーザー Bob はグループ A にも所属しており、グループ A における「招待の送信」権限は ブロック に設定されています。Bob は プロジェクト への招待を送信することが できます 。
- 個人の権限は、グループ A の権限よりも優先されます。
- ユーザーのCharlieには個別権限が設定されており、「招待の送信」権限は 許可 に設定されています。ユーザーのCharlieはグループAにも所属しており、グループAの「招待の送信」権限は<blank> に設定されています。「全員」グループの「招待の送信」権限は ブロック に設定されています。Charlieは プロジェクト に招待を 送信できます 。
- 個人の権限は、グループ A の権限よりも優先されます。
- ユーザー Alice には個別の権限が設定されていませんが、招待の送信権限が 許可 に設定されているグループ A と、招待の送信権限が ブロック に設定されているグループ B の両方に所属しています。Alice は プロジェクト への招待を送信することが できません 。
- グループ B の明示的なブロックされた権限は、グループ A の明示的な許可された権限よりも優先されます。
- ユーザーのBobには個別の権限が設定されていませんが、「招待の送信」権限が <blank>許可 に設定されているグループAと、「招待の送信」権限が に設定されているグループBのメンバーです。「Everyone」グループの「招待の送信」権限は ブロック に設定されています。Bobは プロジェクト への招待を送信する ことができます 。
- グループAによる明示的なAllowed(許可)権限は、グループBからの継承されたBlocked(ブロック)権限よりも優先されます。